防火墙
1. 简介
ENOS 防火墙是基于 Linux iptables 的网络安全管理系统,为路由器提供全面的网络访问控制和安全防护。
1.1 网络区域管理
- LAN 区域:内网设备间可自由通信。
- WAN 区域:用于外网访问控制,默认阻止主动连接。
- DMZ 区域:用于隔离服务器或特定服务。
1.2 端口控制
- 端口开放:允许特定服务对外提供访问。
- 端口转发:将外网请求转发到内网设备。
- 端口封锁:阻止不需要的网络服务。
1.3 流量转发
- NAT 转换:让内网设备共享外网 IP 上网。
- 流量转发规则:控制不同网络区域之间的数据流向。
2. 配置步骤
2.1 基本区域配置
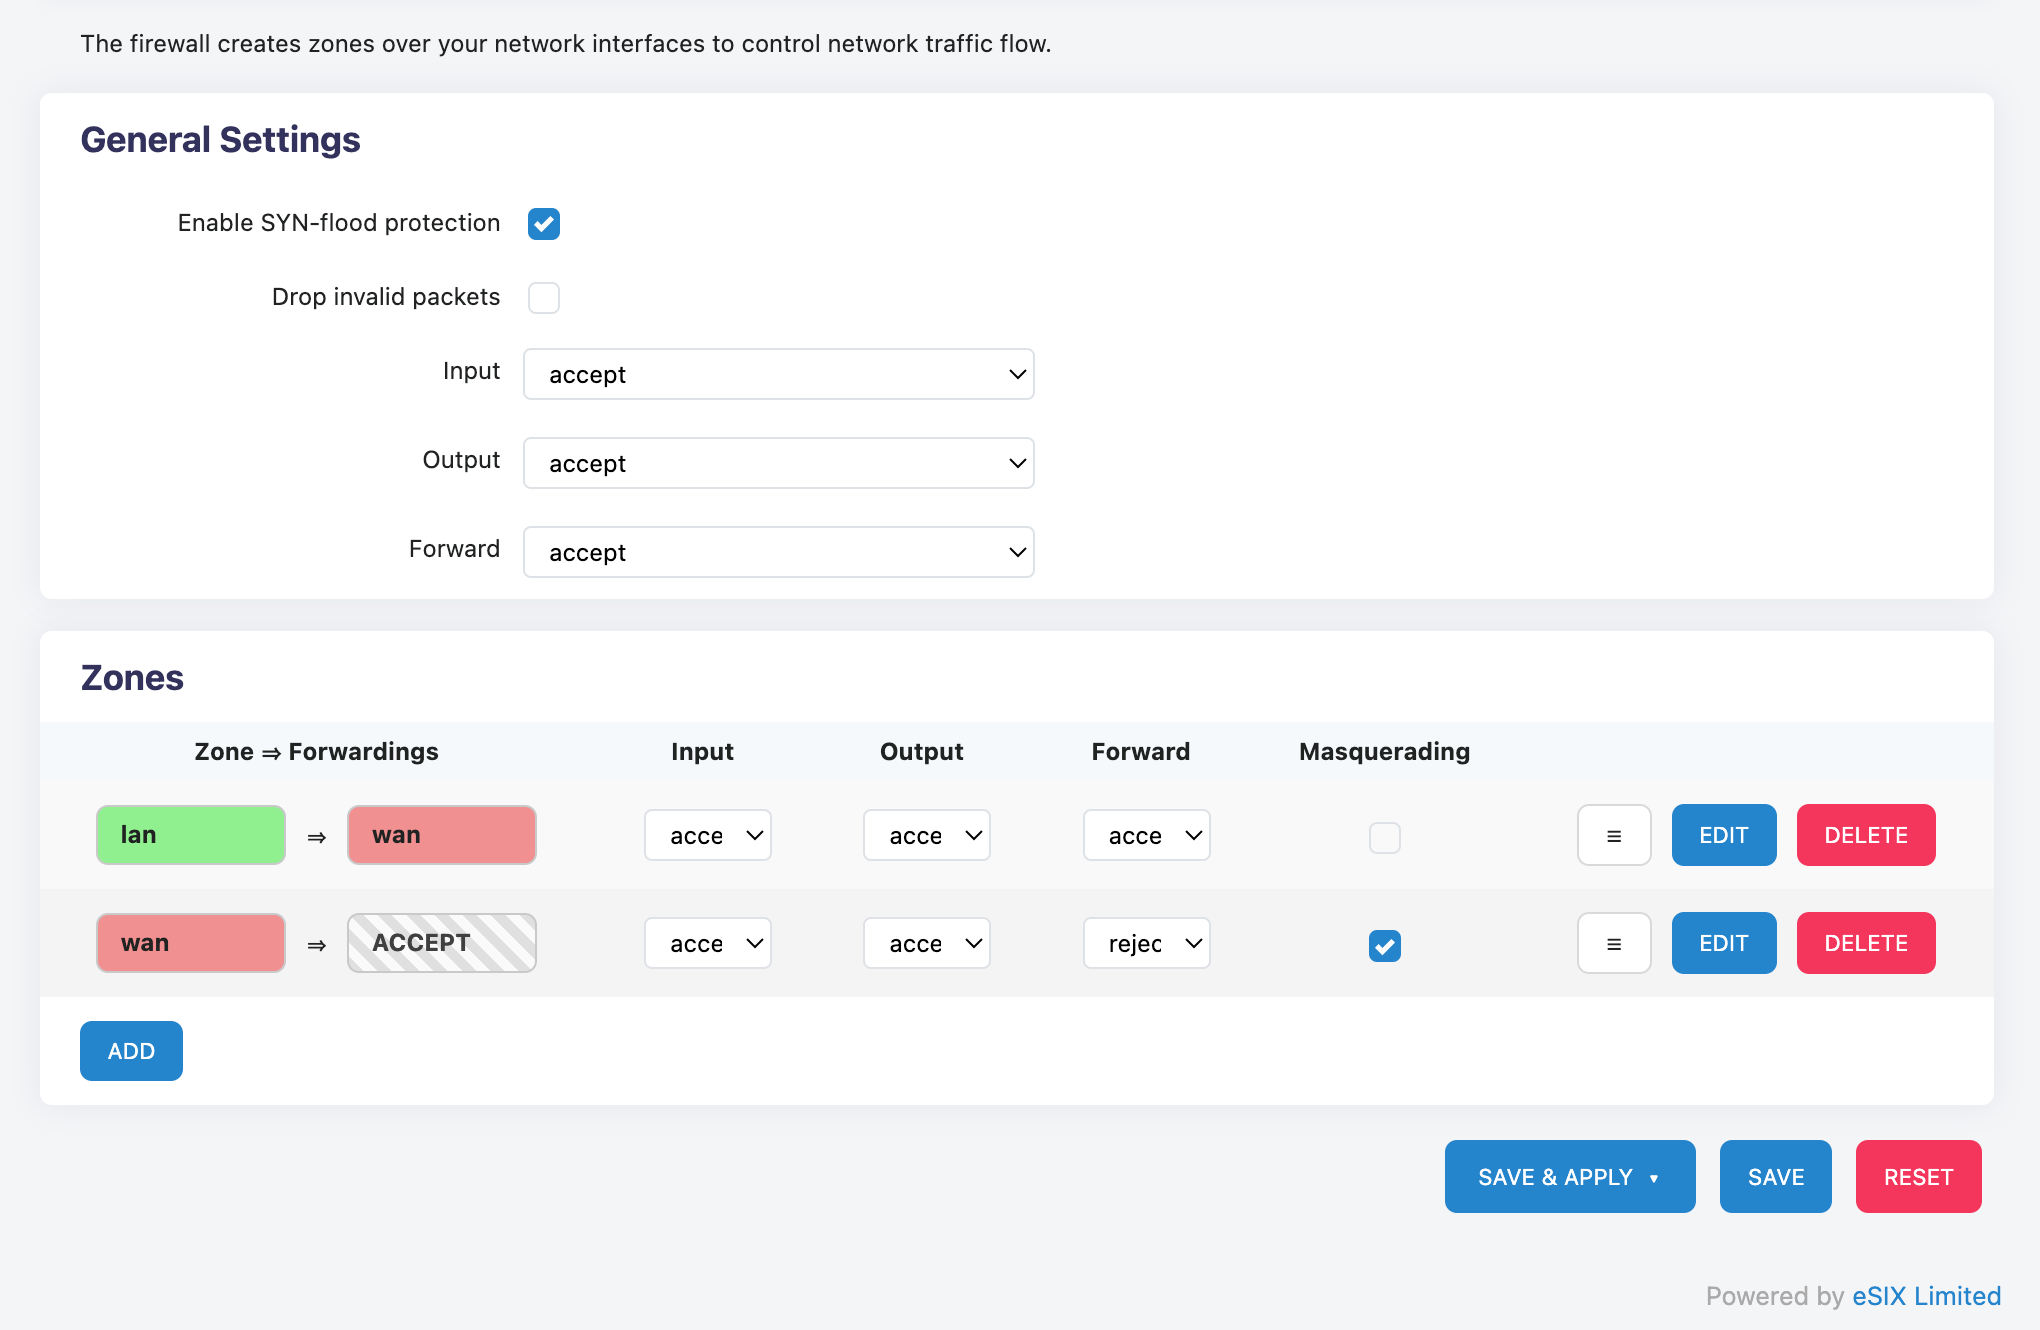
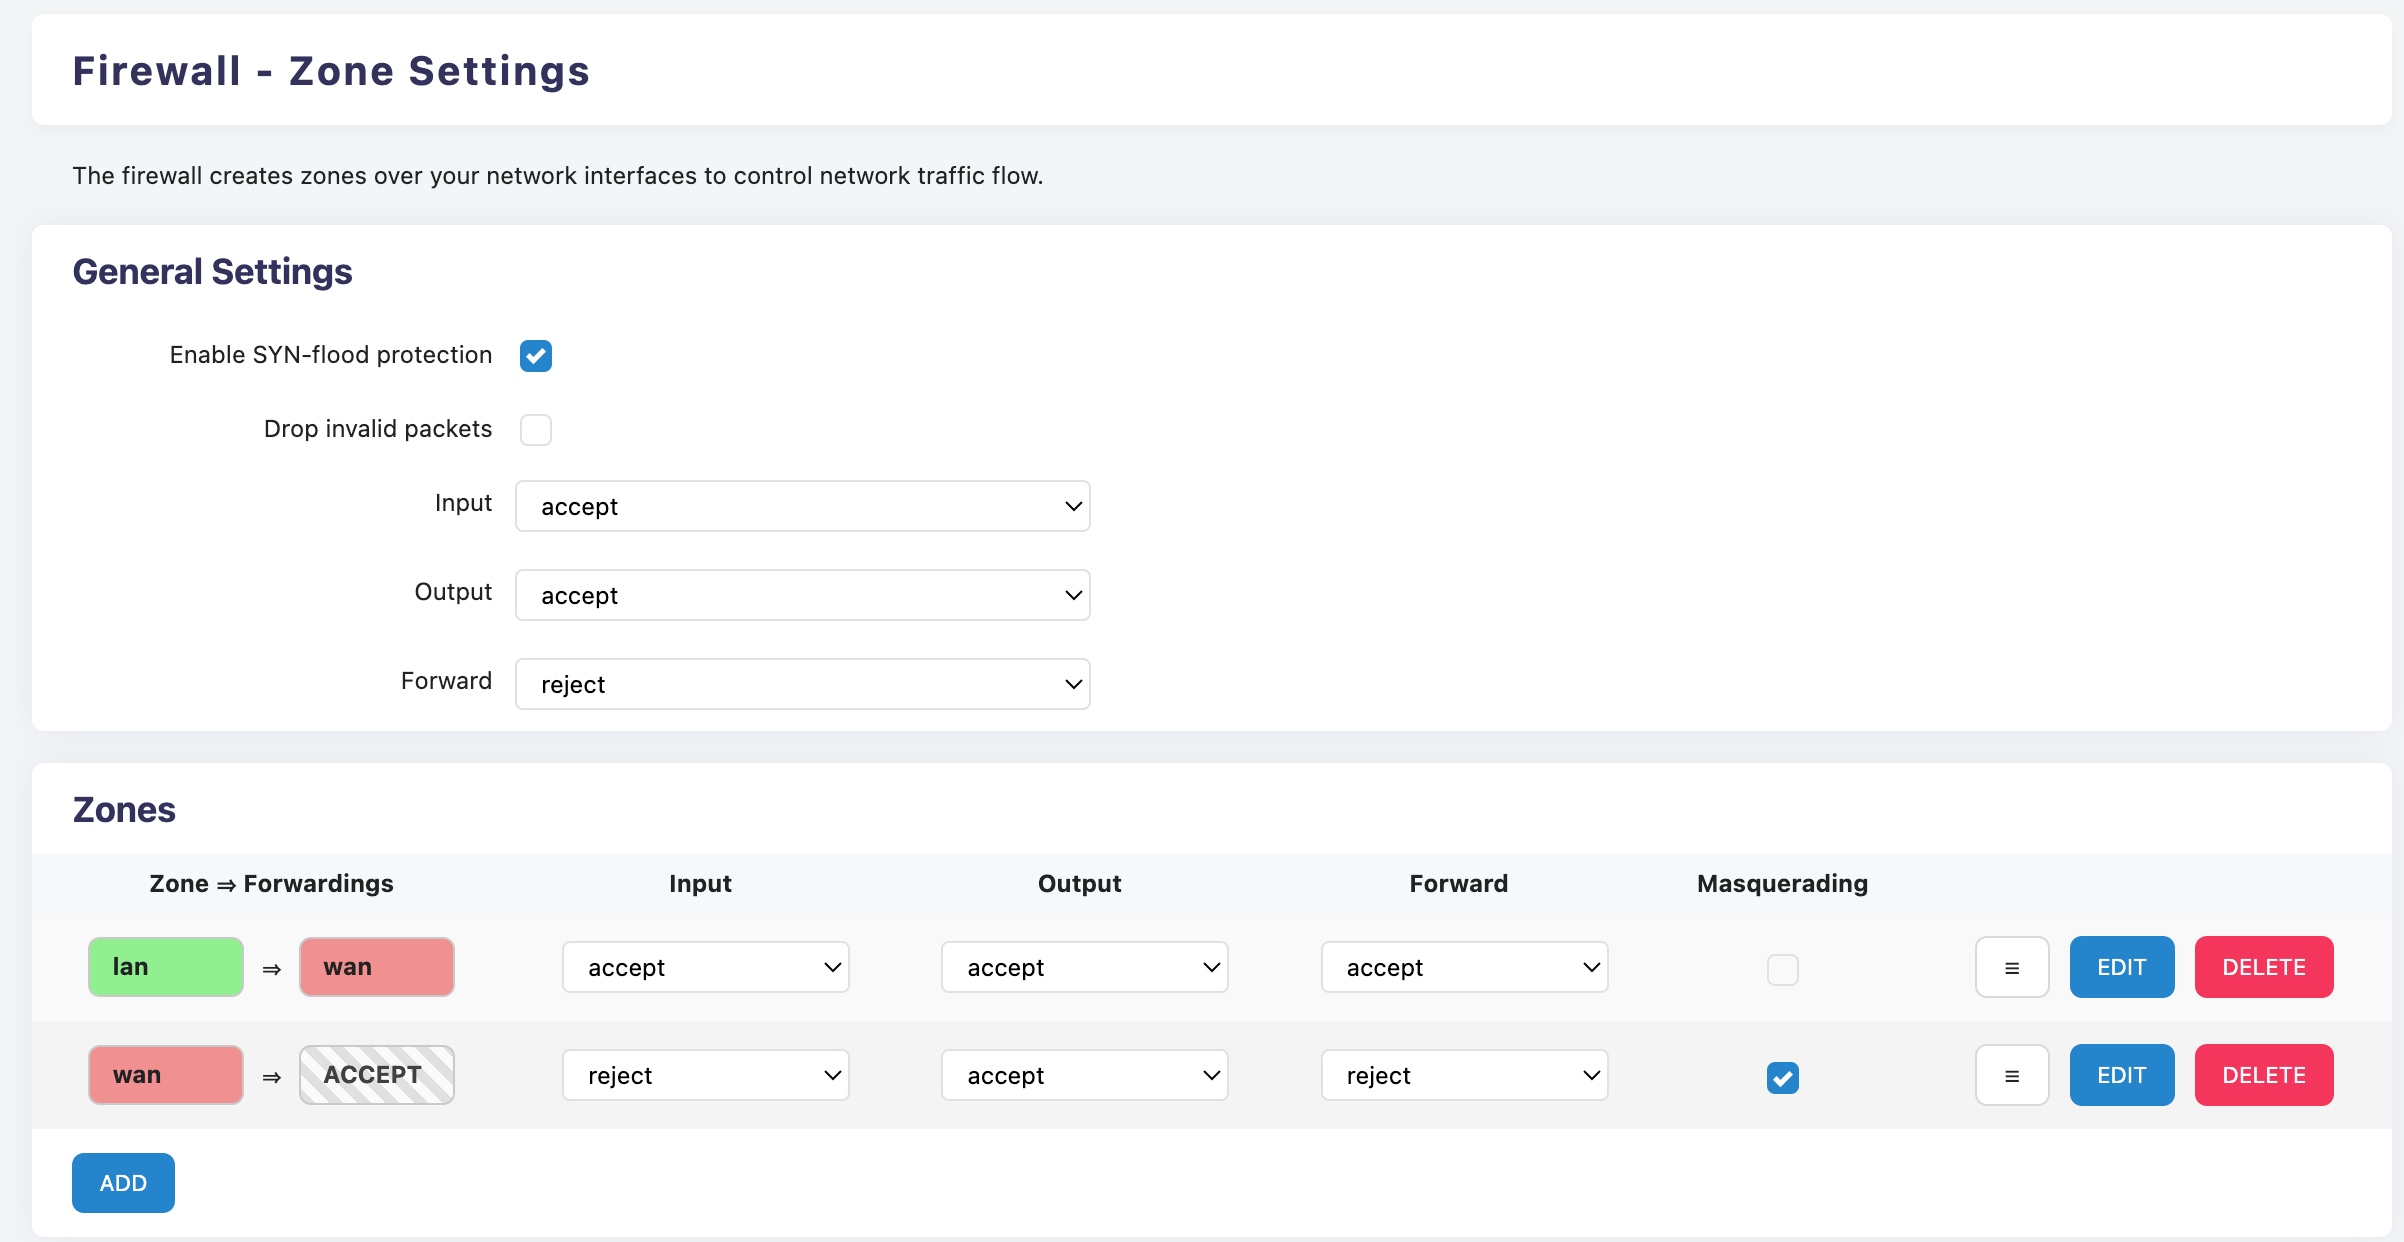
区域配置页面分为全局设置和 zone 设置。
全局设置是防火墙系统的基础行为,相当于防火墙的“兜底规则”。当没有可匹配的规则时,将使用全局设置中的默认规则。
zone 设置用于对特定网络接口进行更精细的区域控制,其中 Masquerading 可理解为单向 NAT。
区域设置中的灰色 zone ACCEPT 表示任意区域。
点击 EDIT 可以对 zone 进行精细化配置,包括接口 zone 设置、转发规则设置等。
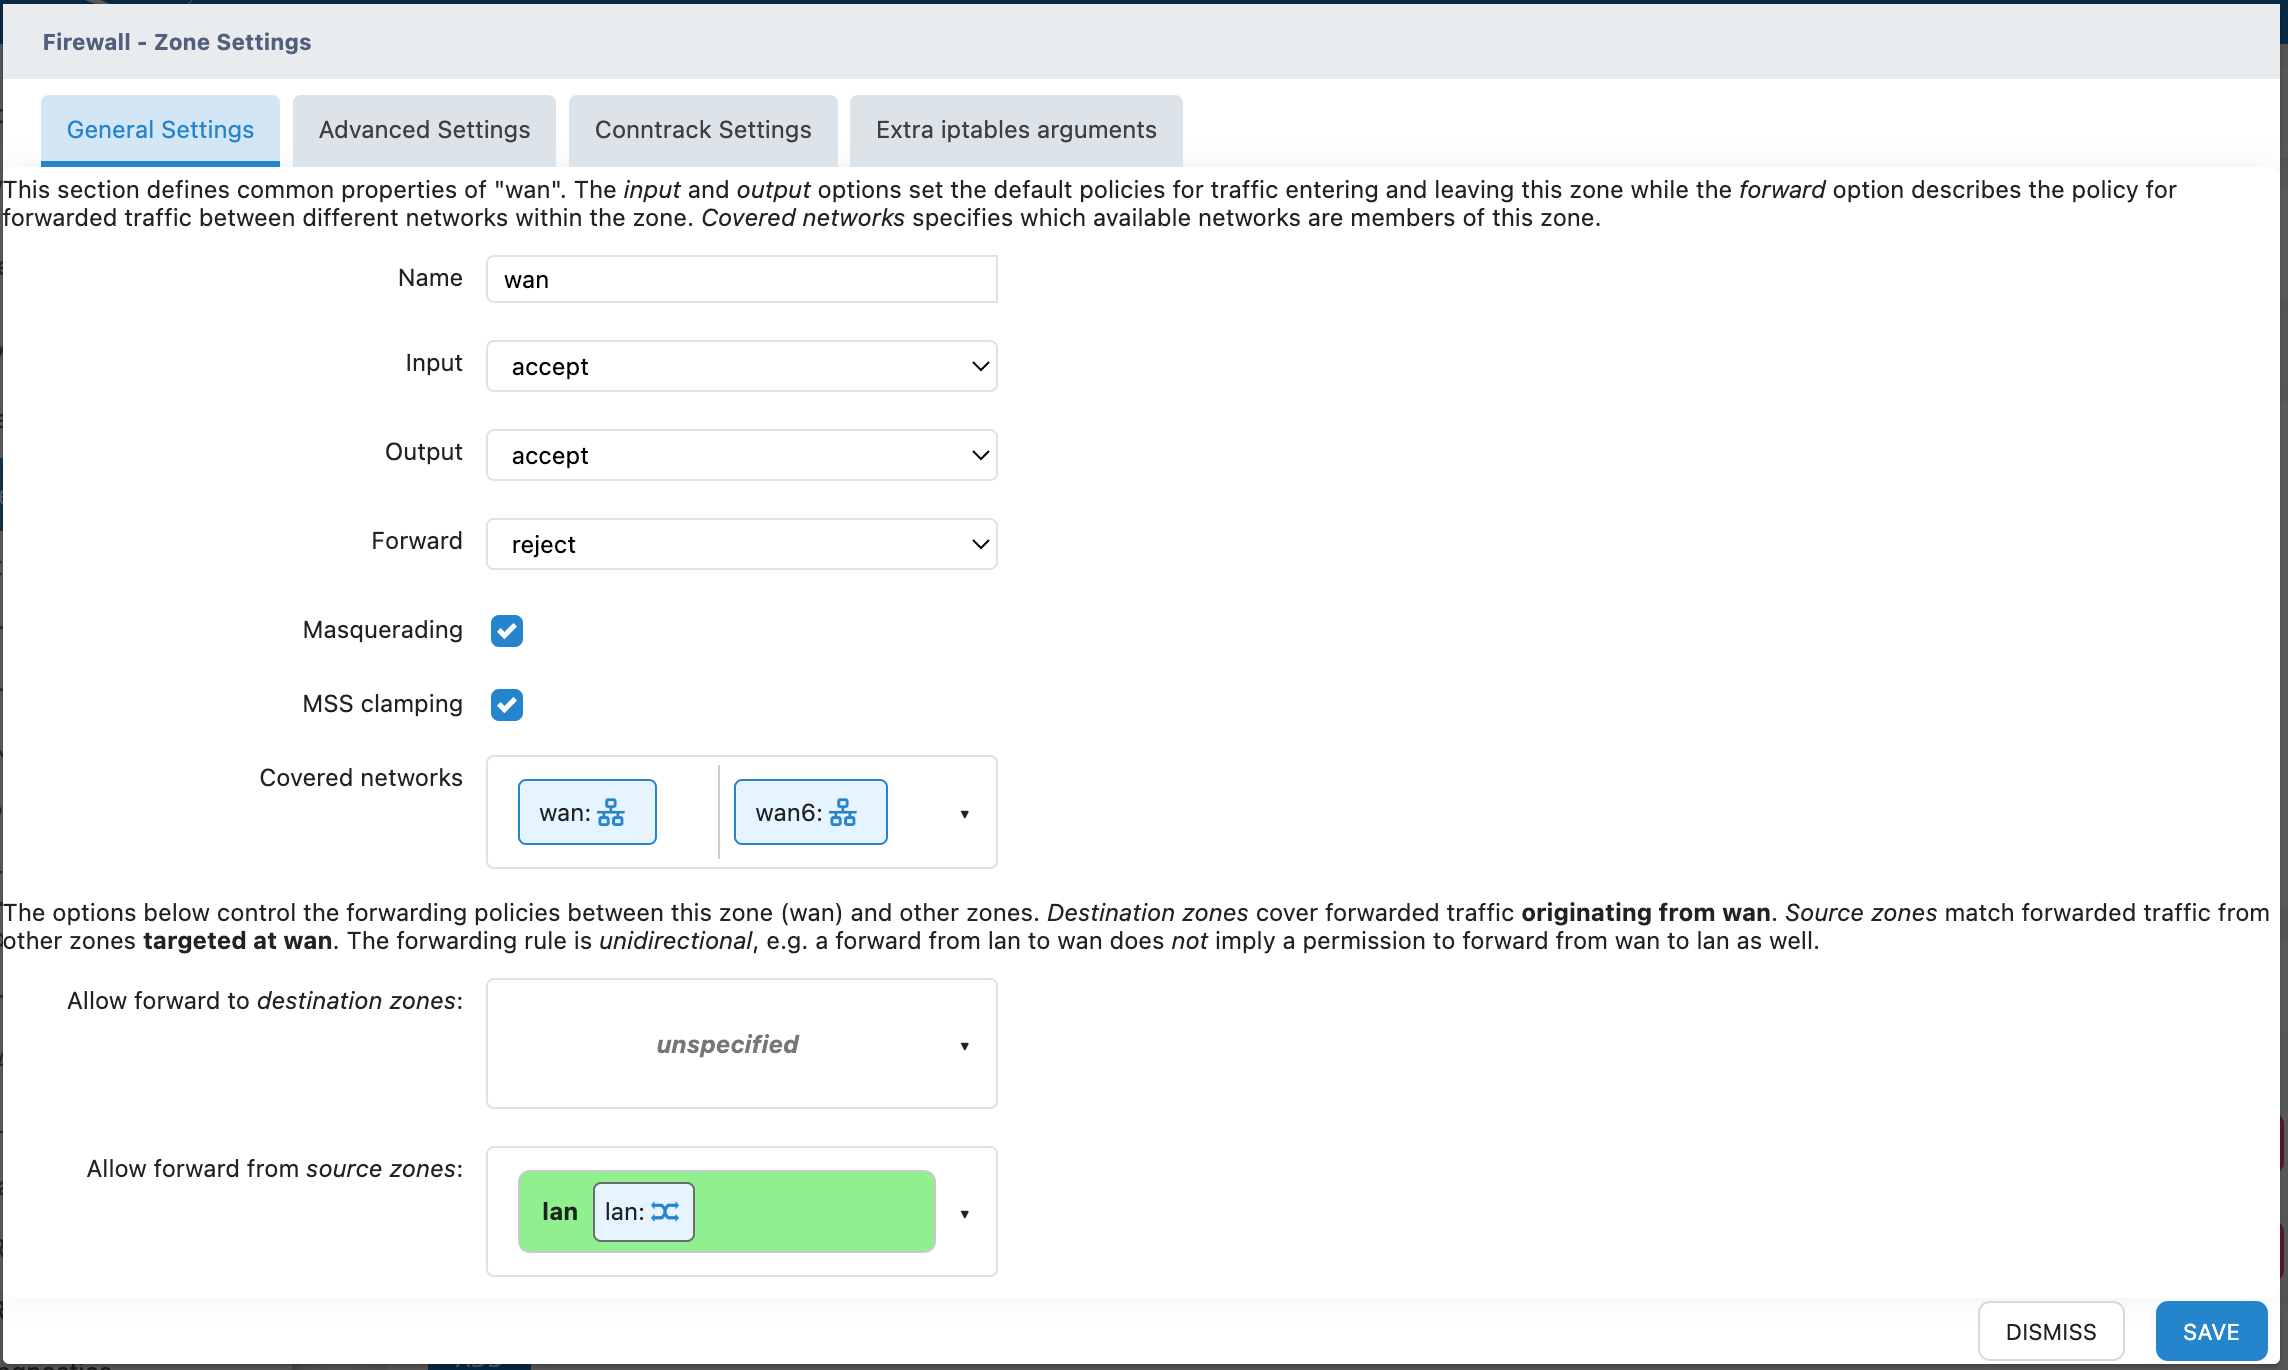
推荐默认设置如下:
2.2 端口转发
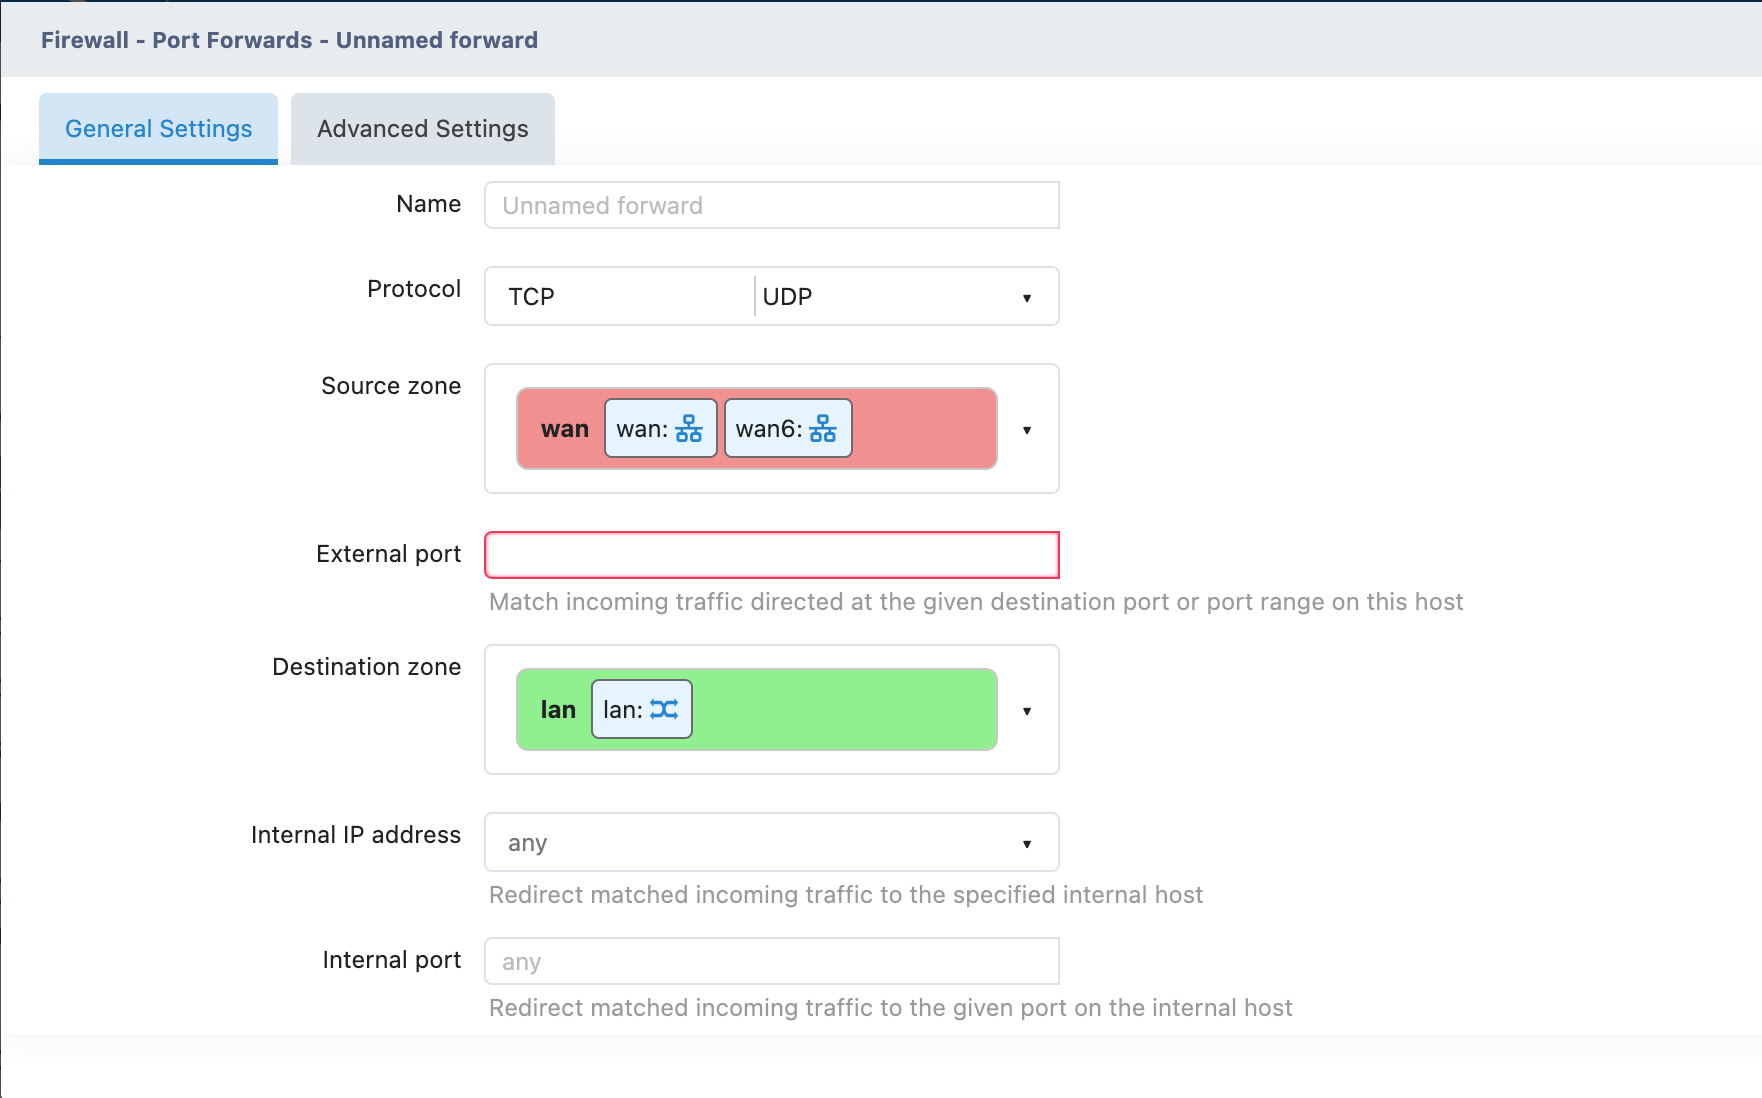
2.3 端口转发参数说明
Name(名称)
- 建议填写描述性名称。
- 示例:
NAS 访问摄像头监控游戏服务器远程桌面
Protocol(协议)
TCP:网页、文件传输、远程桌面等。UDP:游戏、视频流、DNS 等。TCP+UDP:适用于同时需要两种协议的服务。
Source zone(源区域)
- 默认选择:
wan(外网) - 含义:允许从哪个网络区域访问
External port(外部端口)
- 作用:外网访问时使用的端口号
- 示例:
8080(常用 Web 端口)3389(Windows 远程桌面)22(SSH)21(FTP)
Destination zone(目标区域)
- 默认选择:
lan(内网) - 含义:转发到哪个网络区域
Internal IP address(内部 IP 地址)
- 填写目标设备的内网 IP。
- 示例:
192.168.1.100(NAS 设备)192.168.1.50(监控摄像头)192.168.1.10(游戏主机)
Internal port(内部端口)
- 填写目标设备实际使用的端口,可以与
External port相同或不同。
2.4 实际配置示例
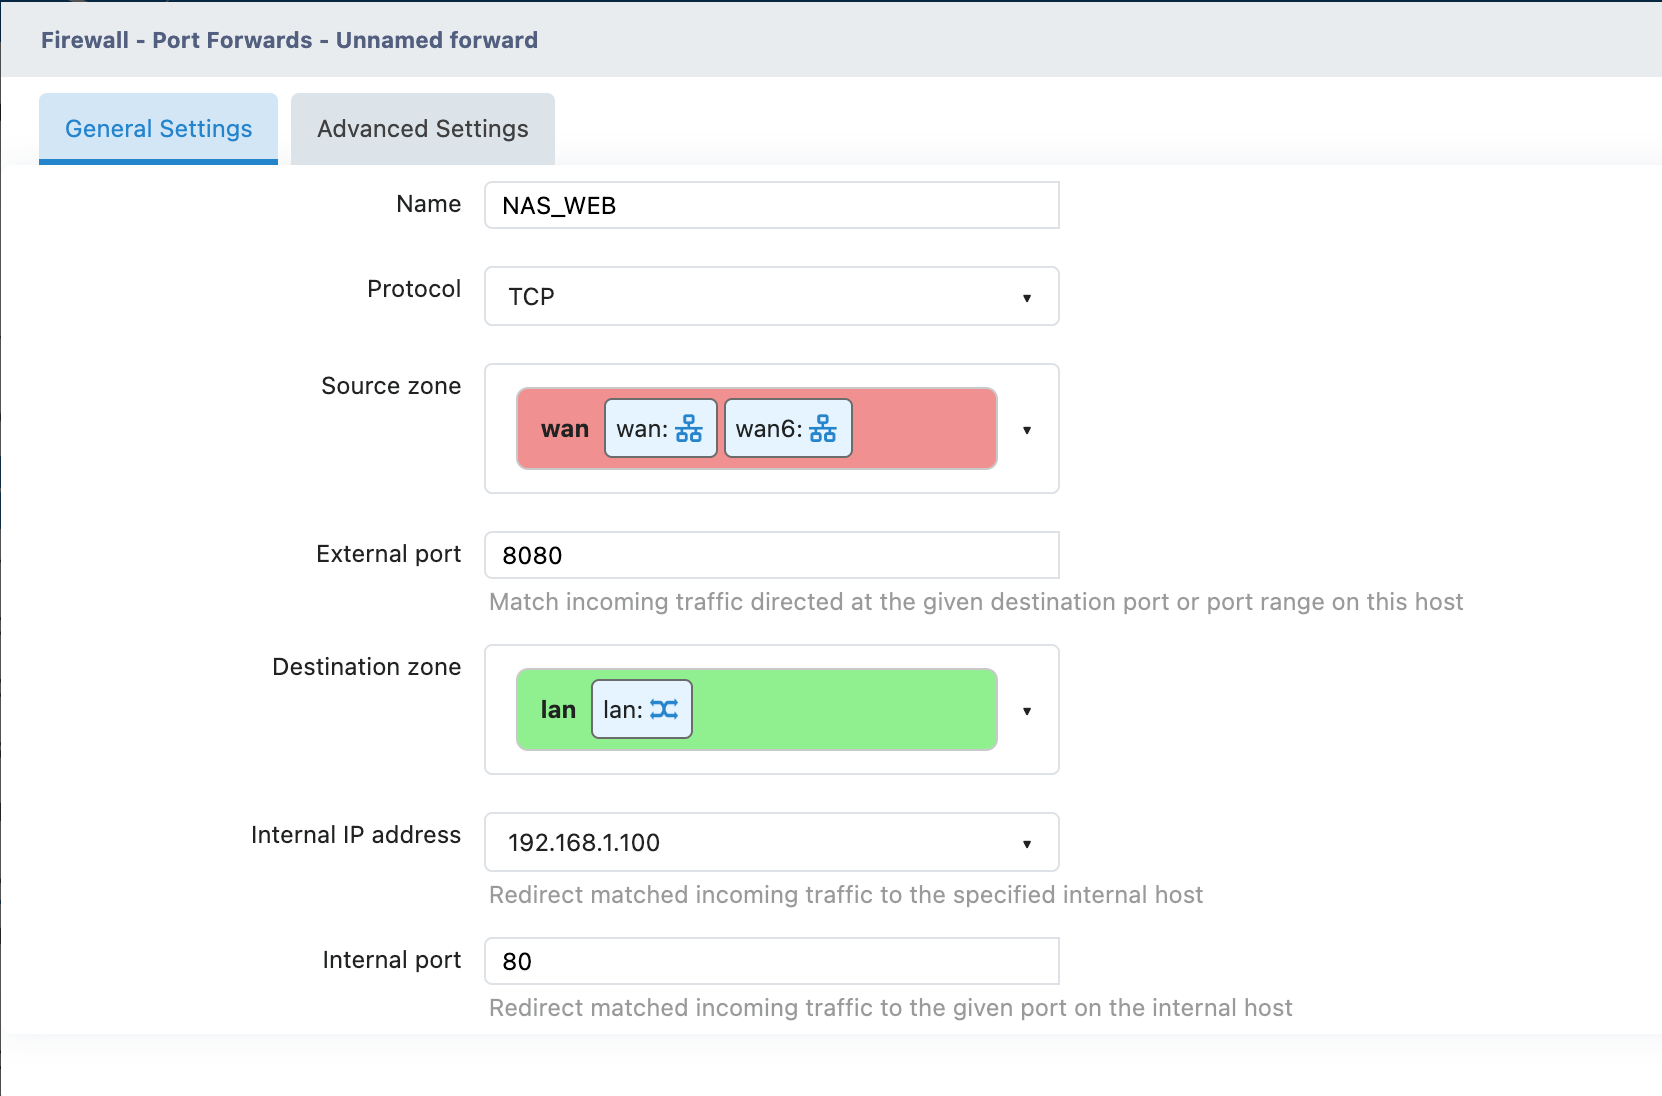
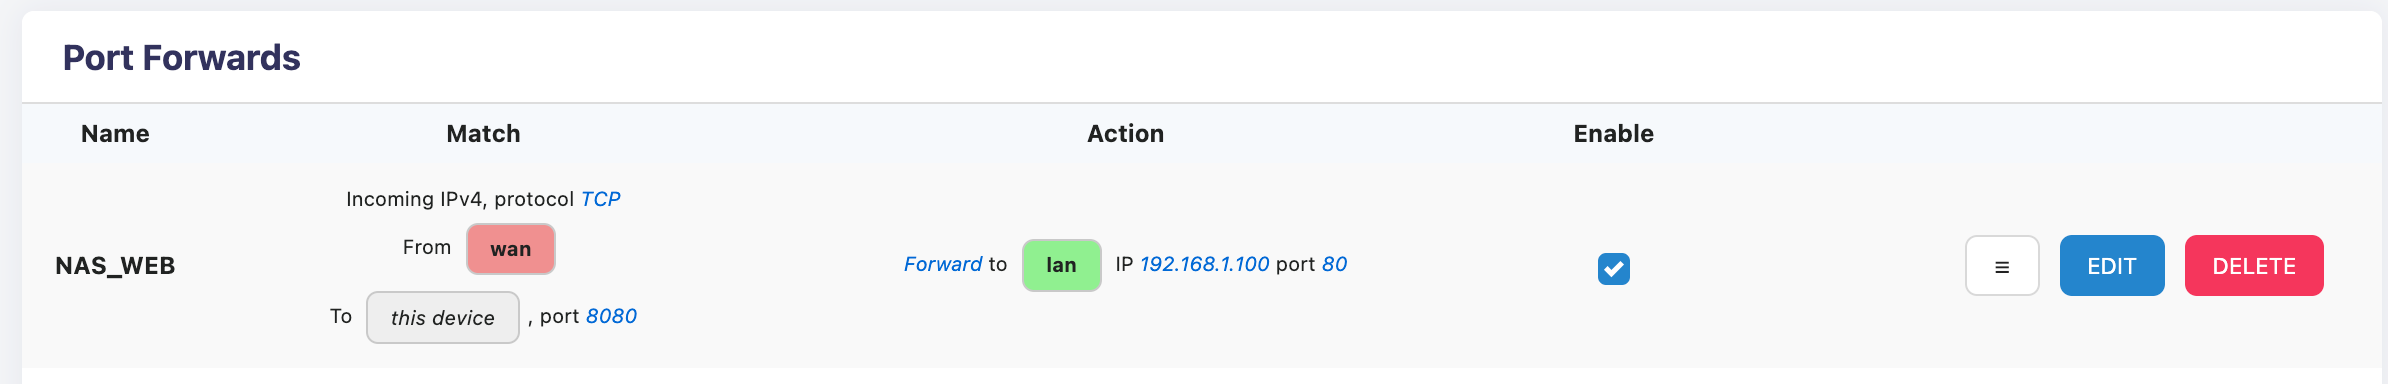
示例:开放 NAS 访问
- 需求:让外网通过
8080端口访问内网 NAS 的 Web 界面。 - 访问方式:
http://WAN IP:8080
3. Traffic Rules(流量规则)
3.1 功能说明
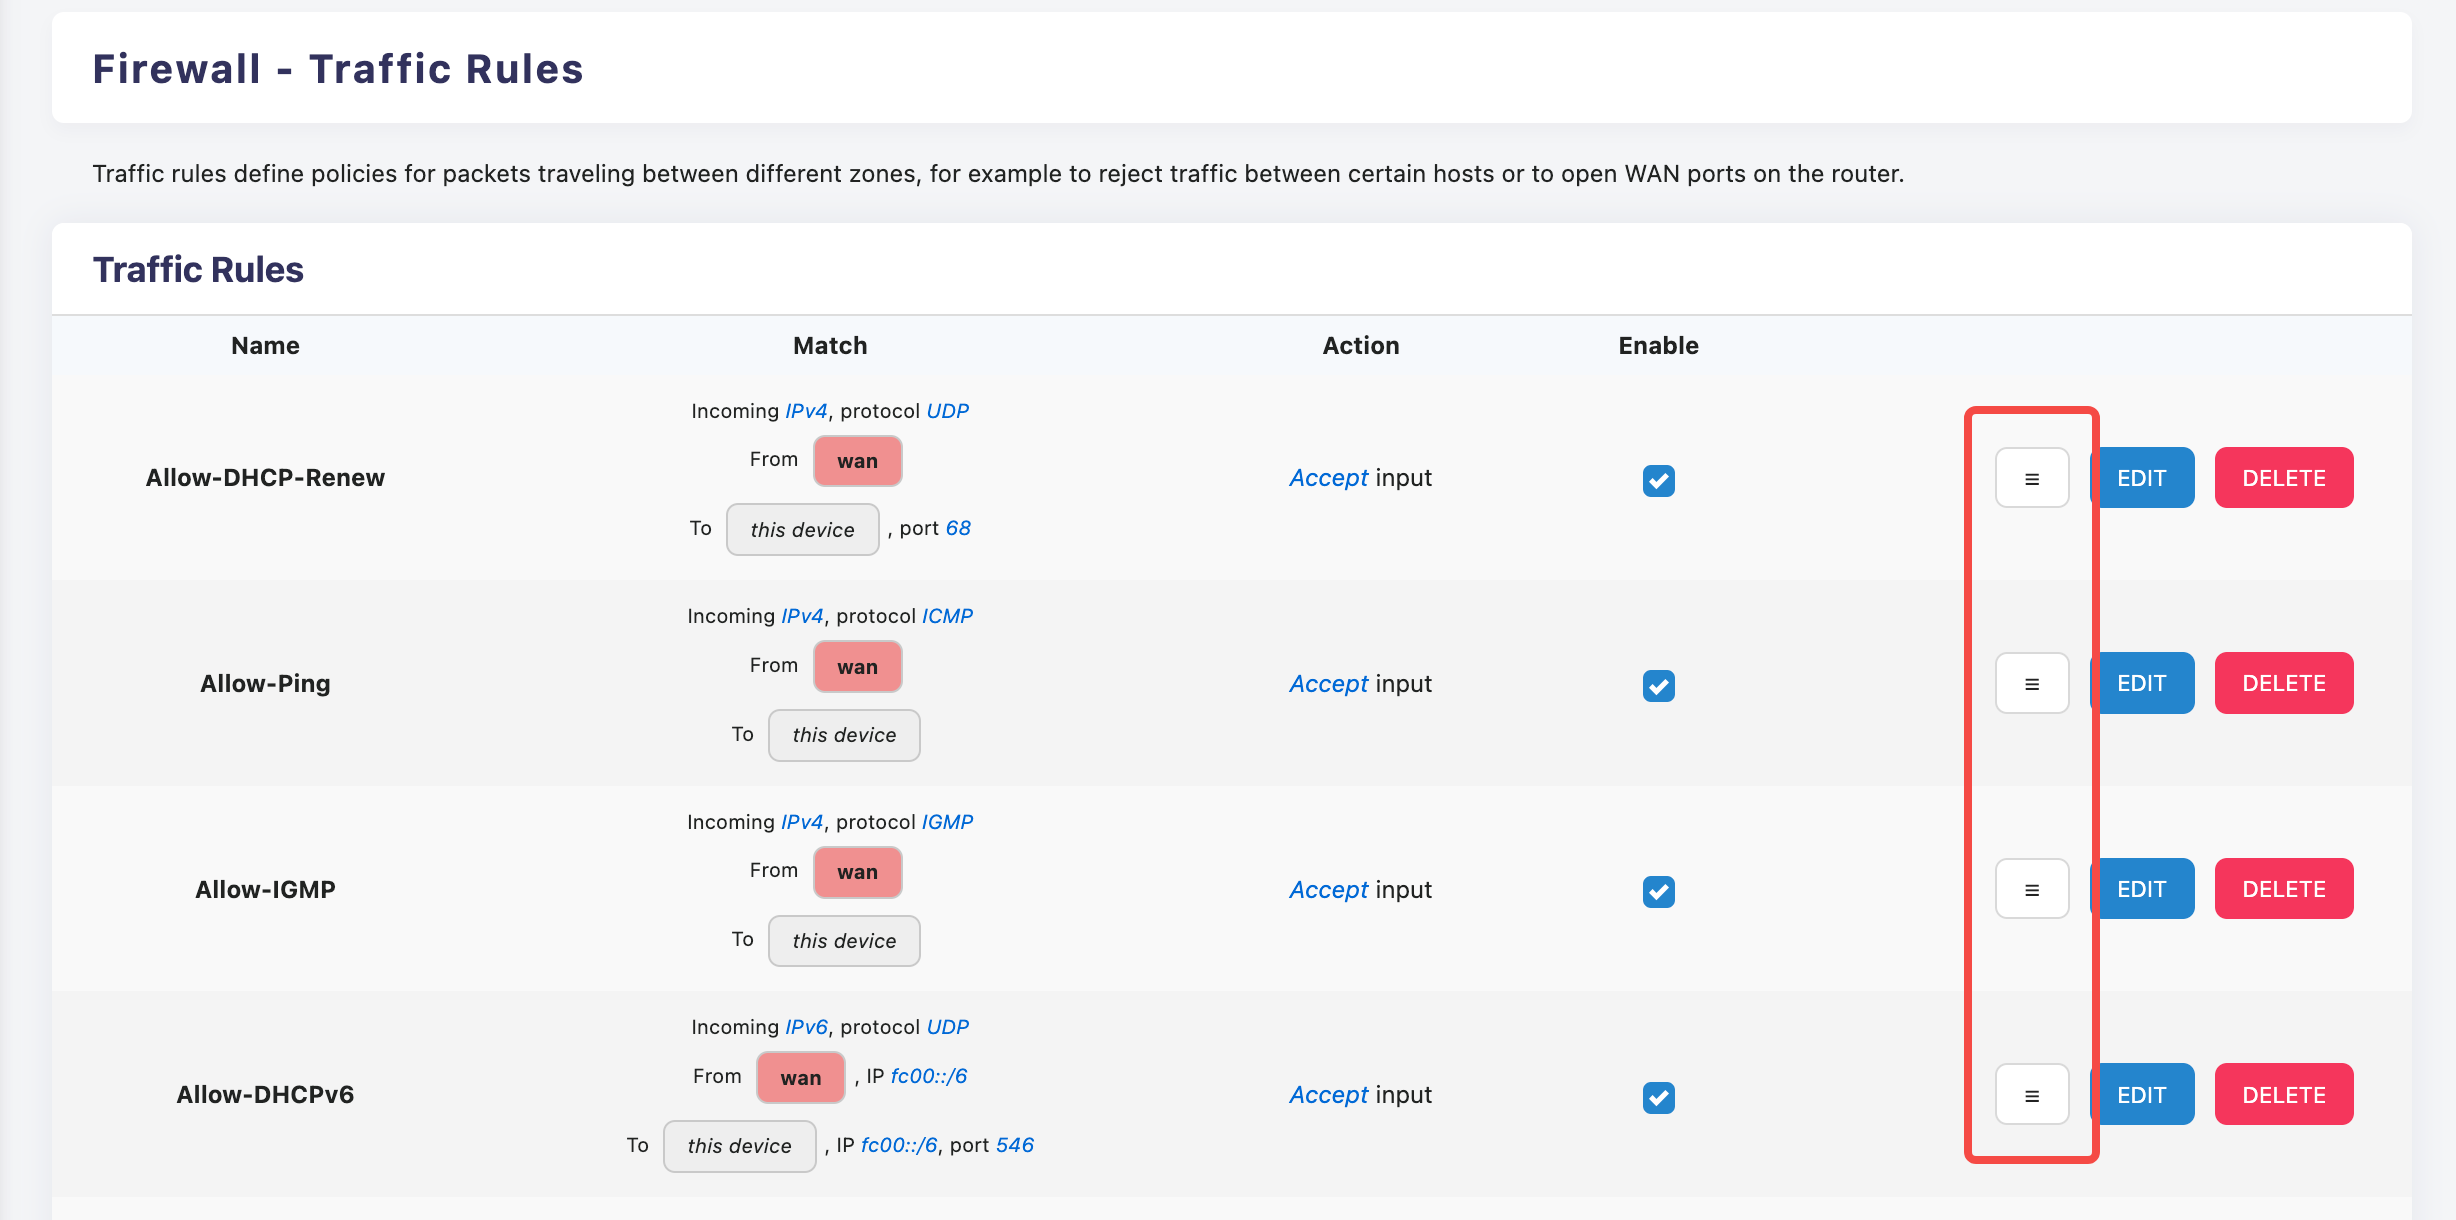
Traffic Rules 是 ENOS 系统防火墙中最灵活的功能之一,可精确控制不同网络区域之间的数据包流动。
WARNING
系统默认的 rules 不建议修改,以免引入新的问题。
Traffic Rules 按从上到下的优先级进行匹配,可以拖动图示按钮调整优先级。
3.2 添加新规则
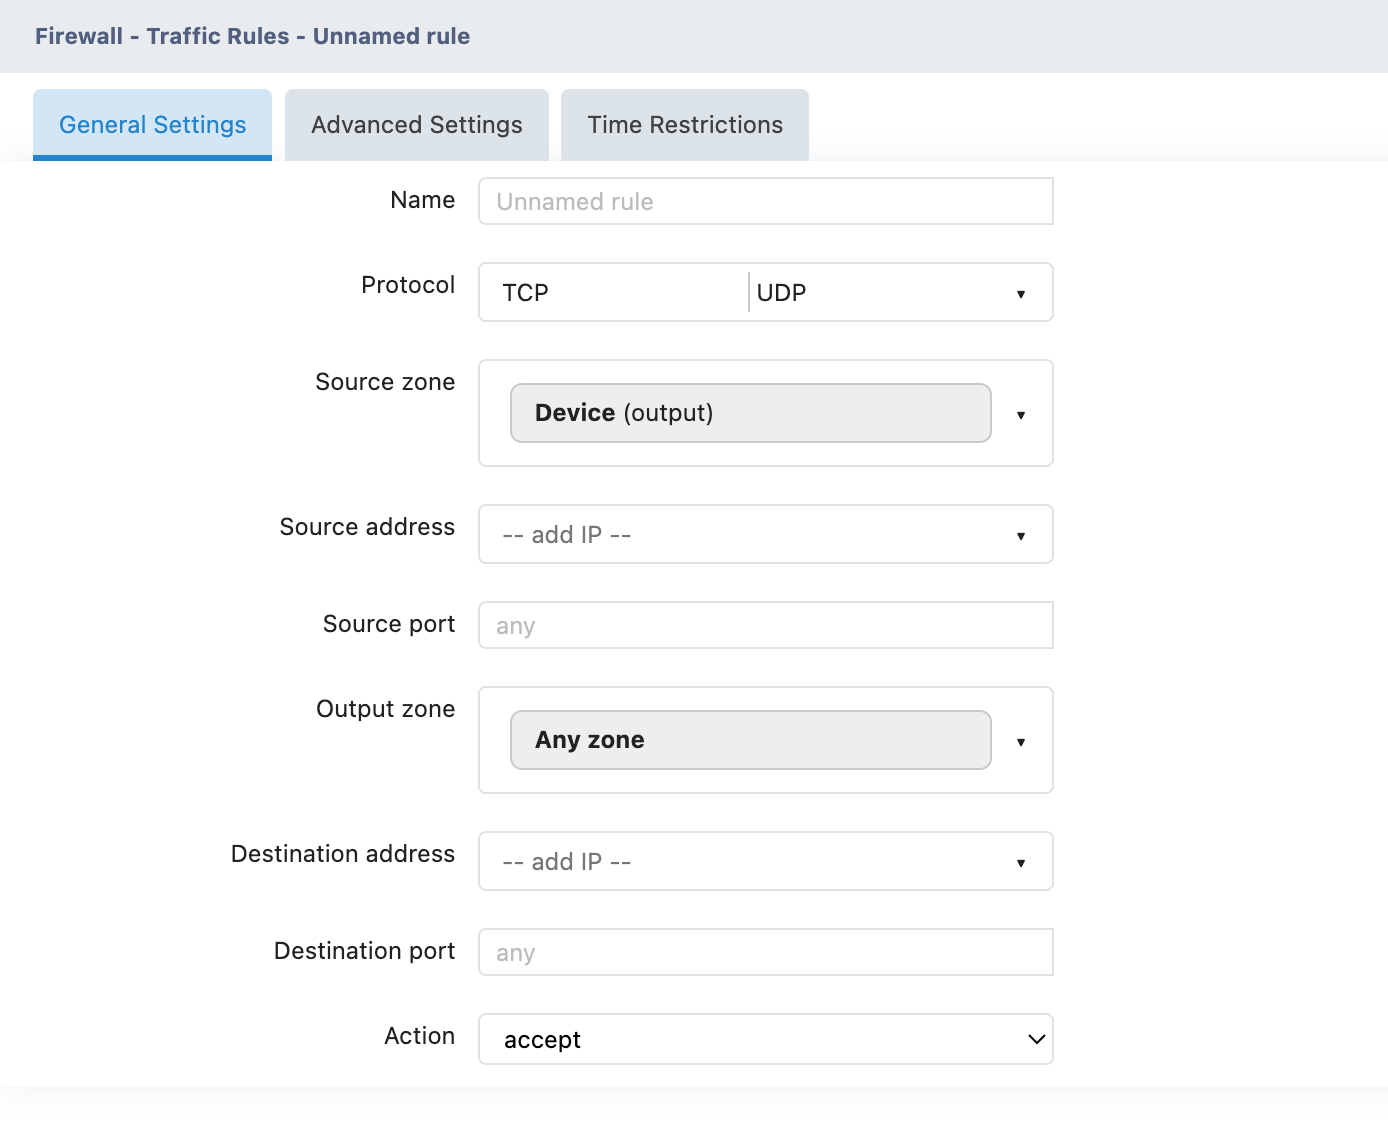
点击页面 ADD 按钮,打开新建规则页面。
3.3 基本信息
Name:规则名称,建议使用描述性名称。Action:数据处理方式,如drop、accept、reject、don't track等。
3.4 匹配条件(Match)
Protocol:协议类型,如TCP、UDP、ICMP、ALL等。Source zone:源网络区域Source address:源 IP 地址或网段Source port:源端口Destination zone:目标网络区域Destination address:目标 IP 地址或网段Destination port:目标端口
3.5 实际配置示例
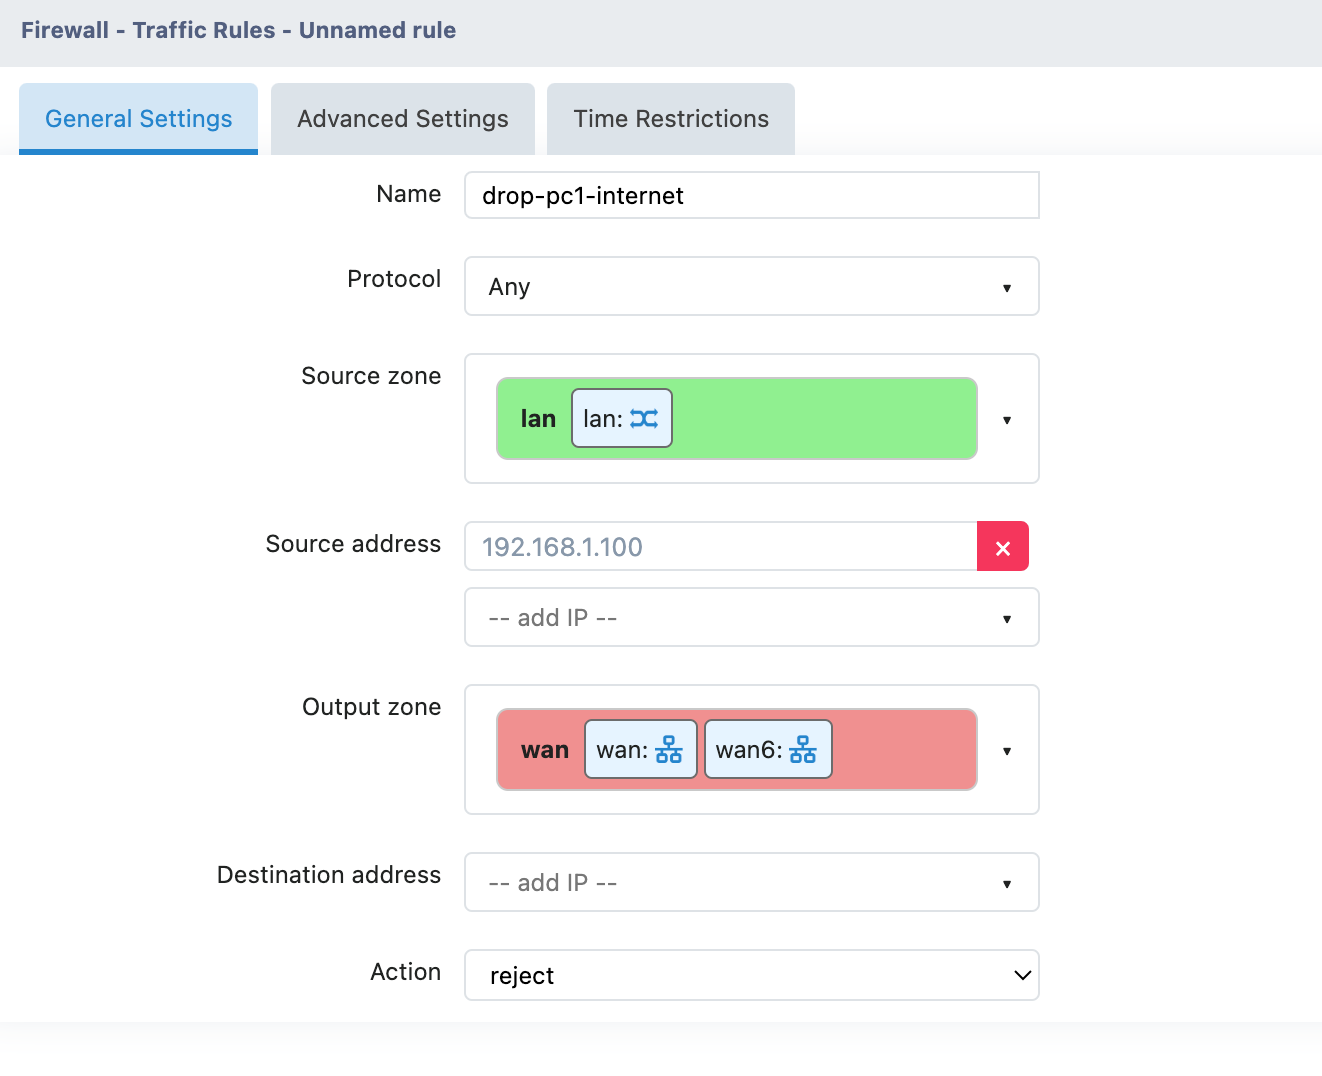
示例:禁止特定设备上网

4. NAT Rules(网络地址转换规则)
4.1 功能说明
NAT Rules 是防火墙中的高级功能之一,可精确控制出站和转发流量所使用的源 IP 地址。
4.2 NAT 的作用
| 功能 | 解释 | 应用场景 |
|---|---|---|
| 地址转换 | 将内部 IP 转换为公网 IP | 基本互联网需求 |
| 端口转换 | 修改源端口号码 | 避免端口冲突 |
| 负载均衡 | 分配不同的出站 IP | 多 WAN 环境 |
| 流量伪装 | 修改源地址 | 特殊网络需求 |
4.3 配置说明
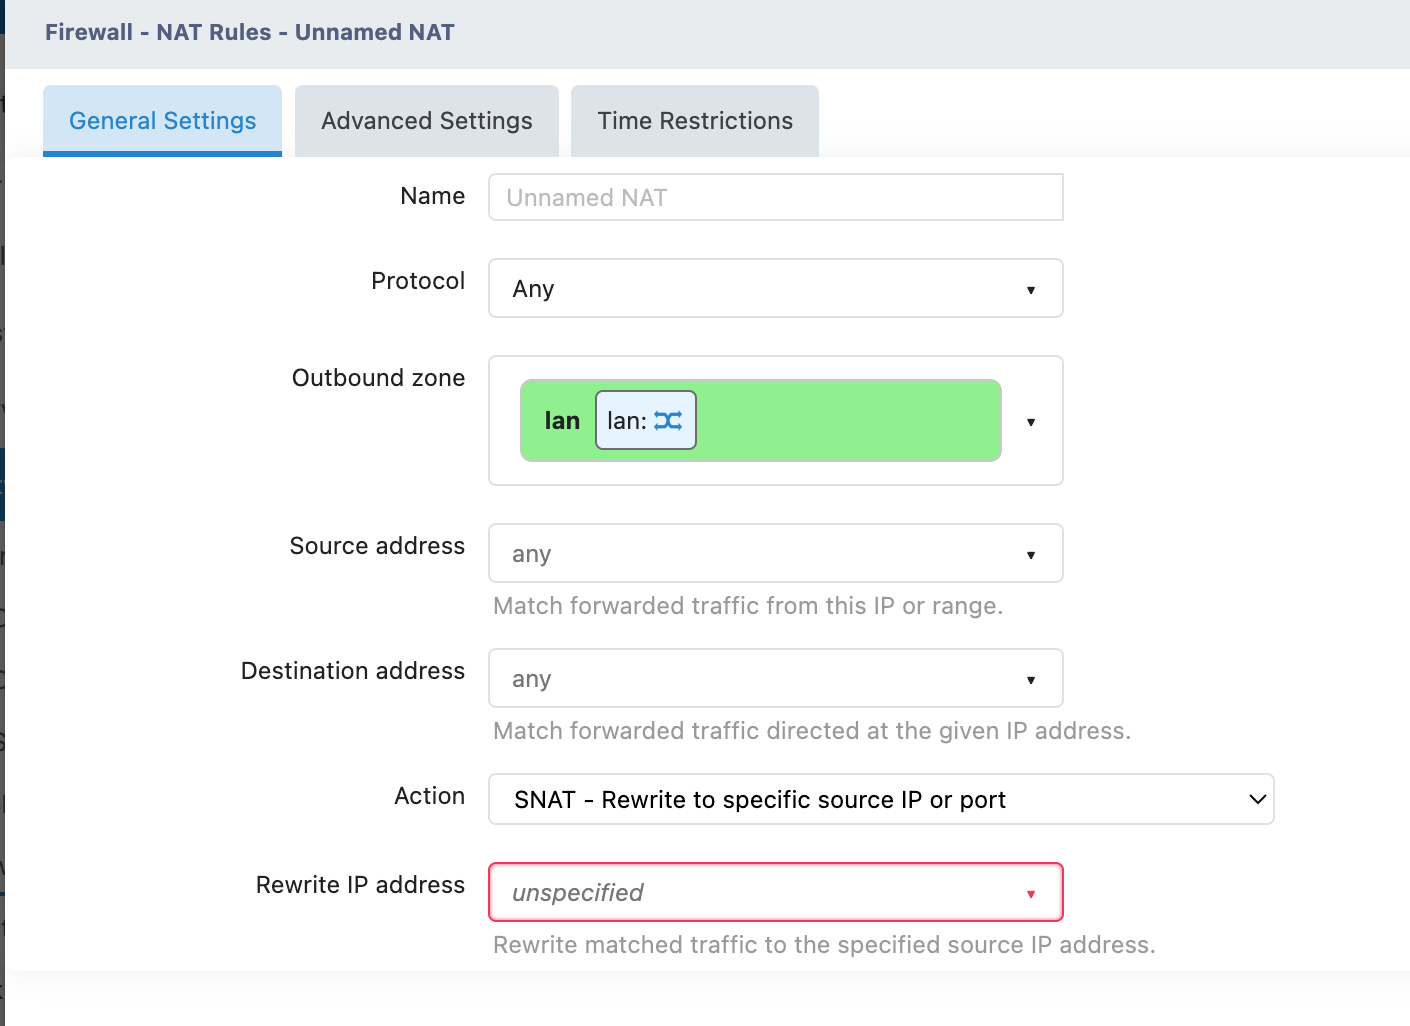
| 名称 | 为规则指定描述性名称 | |
| 协议 | TCP/UDP/ICMP/Any(所有协议) | |
| 出站区域 | 从哪个网络区域出去的流量 | |
| 源地址 | 匹配特定源 IP 的流量 | |
| 目标地址 | 匹配访问特定目标的流量 | |
| 动作 | SNAT | 重写为指定 IP/端口 |
| MASQUERADE | 自动使用出口接口 IP | |
| ACCEPT | 不进行地址转换 | |
| 重写 IP 地址 | 指定新的源 IP 地址 | |
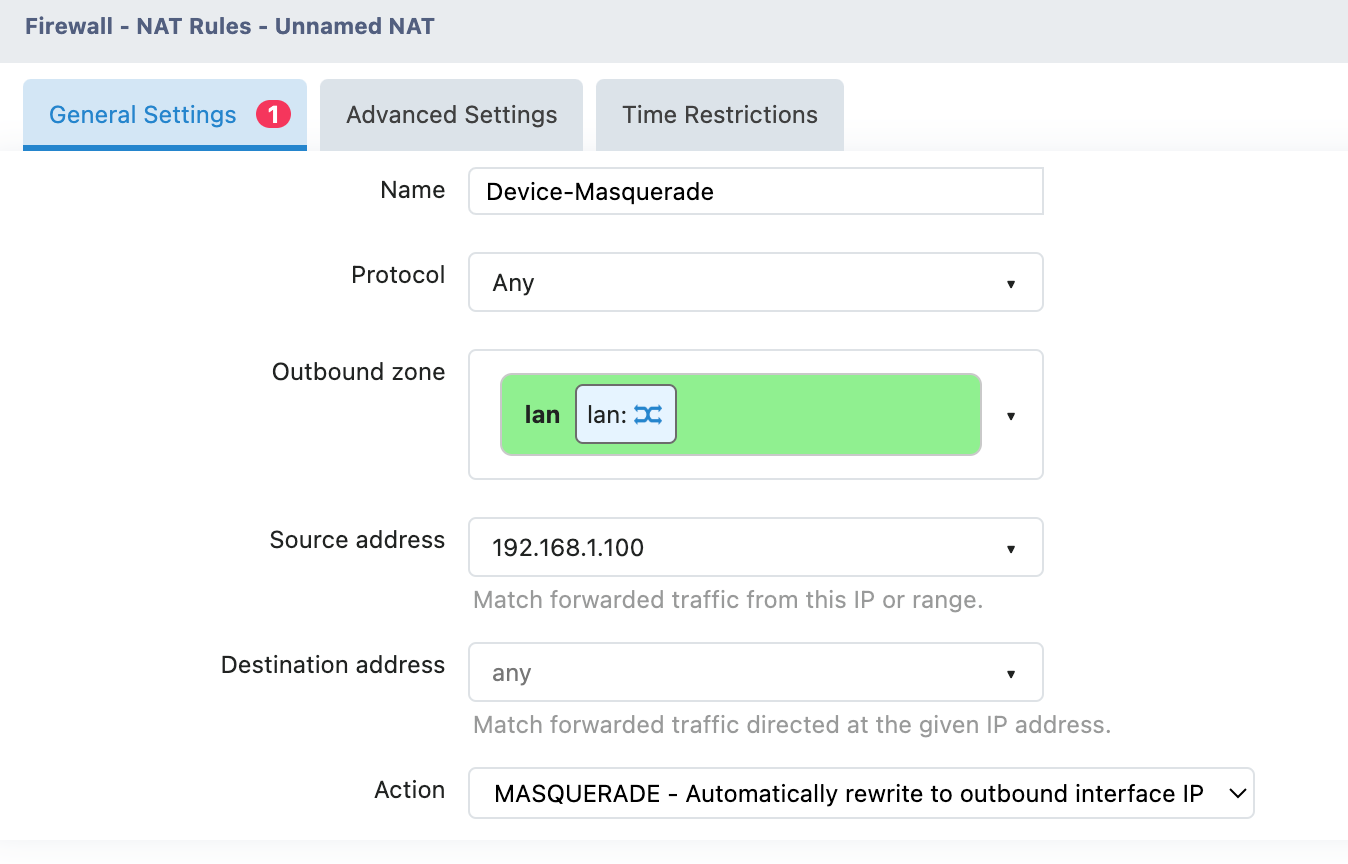
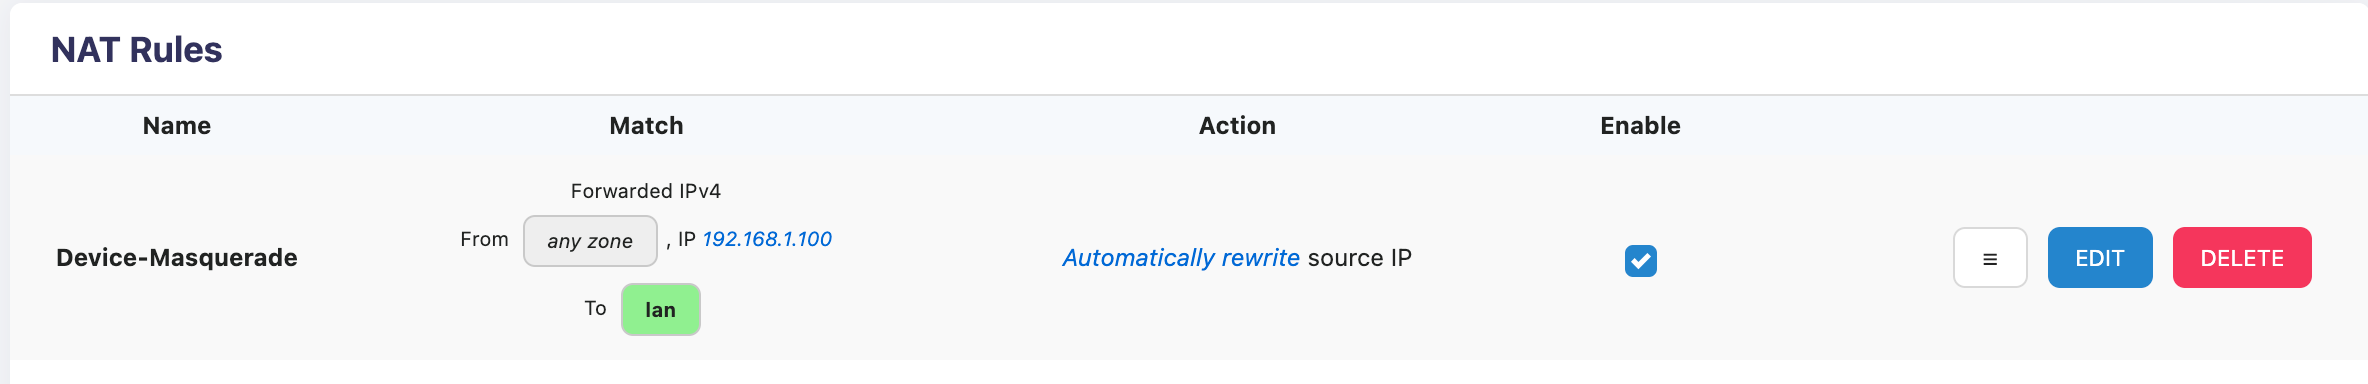
4.4 实际配置示例
示例:源地址伪装
需求:让 192.168.1.100 的设备看起来像从 WAN 口 IP 出去。